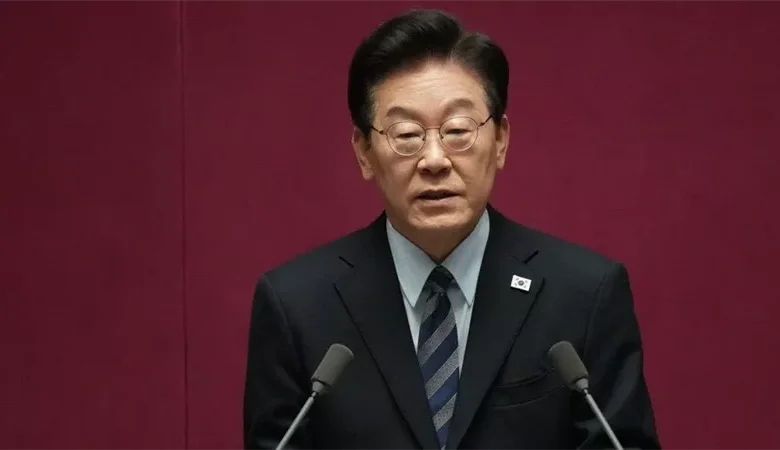
عقد المكتب الرئاسي في كوريا الجنوبية، الثلاثاء 3 نوفمبر 2026، اجتماعًا طارئًا لبحث تسريب بيانات شخصية بالغة الحساسية تعود إلى الرئيس لي جيه ميونج وأعضاء الوفد المرافق له في رحلته الخارجية في يونيو الماضي. وجاء الاجتماع بعد تقارير إخبارية كشفت أن ملفًا حاسوبيًا يضم بيانات 168 شخصًا نُشر على موقع إلكتروني مدفوع في الشهر نفسه.
- الاجتماع ترأسه رئيس سكرتارية المكتب الرئاسي ليم كوانج-هيون.
- التسريب شمل السيدة الأولى ومسؤولين رفيعين وصحفيين.
- البيانات المسربة تضمنت تواريخ الميلاد وأرقام جوازات السفر.
- المكتب الرئاسي أعلن فتح تحقيق واتخاذ إجراءات مضادة فورية.
تفاصيل تسريب بيانات وفد الرئيس الكوري الجنوبي
وفقًا للتقارير السابقة، فإن المتضررين من التسريب هم السيدة الأولى، ورئيس السياسات الرئاسية آنذاك كيم يونج-بيوم، ومستشار الأمن الوطني وي سونج-لاك، إلى جانب وزراء حكوميين ومسؤولين رئاسيين وصحفيين.
كشف التسريب بيانات شخصية لـ168 شخصًا، تضمنت تواريخ الميلاد وأرقام جوازات السفر. ونُشرت هذه البيانات في ملف «إكسل» يحمل عنوان «قائمة الركاب (جمهورية كوريا – بلجيكا)».
ويُعتقد أن الملف يمثل قائمة ركاب الطائرة الرئاسية خلال رحلة لي جيه ميونج إلى أوروبا في يونيو الماضي، وفقًا لما أوردته الوكالة الكورية الجنوبية.
وتم تحميل الملف الحاسوبي على موقع إلكتروني مدفوع في الشهر ذاته، وهو ما يطرح أسئلة حول الطريق الذي سلكته البيانات من أنظمة إعداد قوائم الركاب إلى منصة متاحة على الإنترنت.
تحقيق «هيئة الإذاعة العامة» يكشف حجم الخطر
أفاد تحقيق أجرته «هيئة الإذاعة العامة» الكورية الجنوبية ونُشر الاثنين، بأن المعلومات الشخصية للرئيس ظلت متاحة على شبكة الإنترنت لعدة أشهر.
وشملت البيانات المتاحة أرقام جوازات السفر وتواريخ الميلاد وتفاصيل صلاحية الجوازات، ما يرفع درجة الخطورة الأمنية للحادث.
وتم تحميل الملف الحاسوبي على منصة أمنية مدفوعة، وهو ما يثير تساؤلات حول كيفية وصول هذه البيانات إلى موقع مدفوع والجهة التي قامت بتحميلها.
وتكتسب مسألة مدة بقاء البيانات على الإنترنت أهمية خاصة، لأن كل يوم تظل فيه المعلومات متاحة يزيد من فرص نسخها أو تناقلها بين أطراف أخرى، حتى لو حُذف الملف الأصلي لاحقًا.
وصف التسريب بـ«حادث خطير لا يمكن التجاوز عنه»
وصف ليم كوانج-هيون التسريب بأنه حادث خطير لا يمكن التجاوز عنه، مؤكدًا ضرورة التحقيق في النطاق الدقيق لاختراق البيانات والأضرار الناجمة عنه.
وقال إنه ينبغي أيضًا إجراء تحقيق لتحديد المسؤول عن الواقعة، مشددًا على أهمية محاسبة المتسببين.
وطلب المسؤول من الجهات الحكومية المعنية مراجعة نظام إدارة الأمن الخاص بالجولات الرئاسية الخارجية ووضع تدابير مضادة فعالة، وفقًا لما أفاد به المكتب الرئاسي.
ويشير الجمع بين التحقيق في ملابسات الواقعة ومراجعة نظام الأمن إلى مقاربة من مسارين: مسار خاص بالحادث نفسه لتحديد المسؤوليات، ومسار أوسع يهدف إلى منع تكرار ما جرى في جولات مقبلة.
ما الذي يعنيه تسريب بيانات الجوازات؟
تعد أرقام جوازات السفر وتواريخ الميلاد وتفاصيل صلاحية الجوازات من أكثر البيانات الشخصية حساسية، لأنها تُستخدم في التحقق من الهوية عبر الحدود وفي إجراءات السفر والحجوزات الفندقية.
ويمكن أن تُستغل هذه البيانات في انتحال الهوية أو محاولات الاحتيال، كما قد تعرّض حامليها لمخاطر أمنية إضافية حين يتعلق الأمر بشخصيات رسمية رفيعة المستوى.
ولهذا فإن أي تسريب يخص وفدًا رئاسيًا لا يُنظر إليه كخطأ إداري بسيط، بل كقضية أمن قومي تستدعي مراجعة شاملة لإجراءات الحماية.
ومن المفيد التمييز بين نوعين من المخاطر في هذا السياق. النوع الأول مباشر ويتعلق باستخدام البيانات في محاولات انتحال أو احتيال تستهدف الأفراد أنفسهم. والنوع الثاني غير مباشر ويتعلق بما تكشفه قائمة ركاب من معلومات عن تحركات شخصيات رفيعة المستوى وتوقيتها، وهو ما يجعل قيمة التسريب تتجاوز الأفراد إلى ما يمثلونه.
كما أن تفاصيل صلاحية الجواز تحمل دلالة إضافية، لأنها تحدد المدة التي يظل فيها الرقم صالحًا للاستخدام في التحقق، ما يعني أن أثر التسريب قد يمتد زمنيًا حتى بعد معالجة الحادث.
كيف تُدار بيانات الرحلات الرئاسية عادة؟
في العادة، تُدار بيانات الرحلات الرسمية عبر أنظمة مغلقة تخضع لضوابط صارمة، وتُقصر صلاحية الوصول إليها على عدد محدود من المسؤولين.
وتشمل الإجراءات المعتادة تشفير الملفات، وتحديد صلاحيات التحميل، وتسجيل عمليات الوصول، وحذف البيانات المؤقتة بعد انتهاء الرحلة.
أي خلل في هذه السلسلة، من إعداد قائمة الركاب إلى مشاركتها مع جهات خارجية، قد يفتح ثغرة يمكن أن تتسرب منها المعلومات.
ولذلك طلب المسؤول الكوري مراجعة نظام إدارة الأمن الخاص بالجولات الخارجية، وهو ما يشير إلى أن المراجعة ستشمل طريقة إعداد قوائم الركاب وتداولها.
ويمكن فهم هذه الضوابط على أنها سلسلة متصلة تبدأ بجمع البيانات وتنتهي بالتخلص منها. فالتشفير يحمي الملف أثناء تخزينه ونقله، وتحديد الصلاحيات يقلص عدد من يمكنهم الاطلاع عليه، وتسجيل عمليات الوصول يتيح تتبع من فتح الملف ومتى، وحذف البيانات المؤقتة يقلص الفترة التي تظل فيها المعلومات قابلة للاستغلال.
وضعف أي حلقة في هذه السلسلة يكفي لانهيار أثر الحلقات الأخرى.
ومن هنا فإن مراجعة نظام الأمن لا تعني بالضرورة إضافة أدوات جديدة، بل قد تعني التحقق من أن الضوابط القائمة مطبقة فعليًا على كل مرحلة من مراحل التعامل مع قائمة الركاب.
الجهات المتضررة وردود الفعل الرسمية
إلى جانب الرئيس والسيدة الأولى، طال التسريب رئيس السياسات الرئاسية آنذاك كيم يونج-بيوم ومستشار الأمن الوطني وي سونج-لاك.
كما شمل وزراء حكوميين ومسؤولين رئاسيين وصحفيين كانوا ضمن الوفد المرافق في الرحلة الأوروبية.
وأعلن مكتب الرئيس فتح تحقيق في الواقعة واتخاذ إجراءات مضادة فورية، دون أن يحدد في التقارير المتاحة تفاصيل هذه الإجراءات أو الجهات التي ستتولاها.
وتجدر الإشارة إلى أن وجود صحفيين ضمن المتضررين يضيف بعدًا خاصًا إلى الحادث، إذ إن هؤلاء ليسوا موظفين حكوميين، ما يعني أن نطاق البيانات المتأثرة يتجاوز الجهاز الرسمي إلى أطراف شاركت في الرحلة بصفة مهنية.
أسئلة شائعة حول الحادث
ما البيانات التي تم تسريبها؟
تضمنت البيانات المسربة تواريخ الميلاد وأرقام جوازات السفر وتفاصيل صلاحية الجوازات الخاصة بـ168 شخصًا من وفد الرئيس.
أين نُشرت البيانات؟
نُشرت في ملف «إكسل» بعنوان «قائمة الركاب (جمهورية كوريا – بلجيكا)» على منصة أمنية مدفوعة.
من ترأس الاجتماع الطارئ؟
ترأس الاجتماع رئيس سكرتارية المكتب الرئاسي ليم كوانج-هيون.
ما المطلوب الآن؟
التحقيق في نطاق الاختراق والأضرار، وتحديد المسؤول، ومراجعة نظام أمن الجولات الرئاسية الخارجية ووضع تدابير مضادة فعالة.
لماذا يُعد ملف «إكسل» تحديدًا مصدر قلق؟
لأن ملفات الجداول الحاسوبية سهلة النسخ والمشاركة والنقل بين الأجهزة والمنصات، ما يجعل السيطرة على انتشارها بعد تحميلها أصعب من السيطرة على بيانات محفوظة داخل نظام مغلق.
ما الفرق بين التحقيق في الحادث ومراجعة نظام الأمن؟
التحقيق في الحادث يهدف إلى معرفة ما جرى وتحديد المسؤول، أما مراجعة نظام الأمن فتهدف إلى تصحيح الإجراءات لمنع تكرار الواقعة في الجولات المقبلة.
يتعلق الحادث بتسريب بيانات 168 شخصًا من وفد الرئيس الكوري الجنوبي في رحلته الأوروبية في يونيو، بينهم السيدة الأولى ومسؤولون رفيعون وصحفيون، ونُشرت في ملف «إكسل» على منصة مدفوعة. وترأس ليم كوانج-هيون اجتماعًا طارئًا في 3 نوفمبر 2026، وصف فيه التسريب بأنه حادث خطير لا يمكن التجاوز عنه، وطالب بالتحقيق في نطاق الاختراق والأضرار وتحديد المسؤول ومراجعة نظام أمن الجولات الرئاسية.
الخطوات التالية
يبقى السؤال المطروح الآن هو نتيجة التحقيق الذي أعلن مكتب الرئيس فتحه، وما إذا كان سيكشف كيف وصل ملف قائمة الركاب إلى منصة مدفوعة على الإنترنت.
كما يترقب المراقبون ما ستسفر عنه مراجعة نظام إدارة الأمن الخاص بالجولات الرئاسية الخارجية، والتدابير المضادة التي طلبها ليم كوانج-هيون من الجهات الحكومية المعنية.
يقدم موقع منيا القمح تغطية شاملة لكل ما يهم أهالي مدينة منيا القمح ومحافظة الشرقية، من خلال متابعة آخر الأخبار، وما يقدمه نواب المدينة من مبادرات وخدمات، بالإضافة إلى تسليط الضوء على الخدمات العامة والعملية التعليمية، وتغطية قضايا ومناسبات العائلات، وأهم الحوادث الجارية. كما نهتم بإبراز مواهب ملاعبنا ونجوم اللاعبين، ونتناول أخبار عمد ومشايخ البلد، واحتفالات زغروتة، وتكريمات مرتبة الشرف، إلى جانب مجموعة مختارة من المقالات المميزة.